


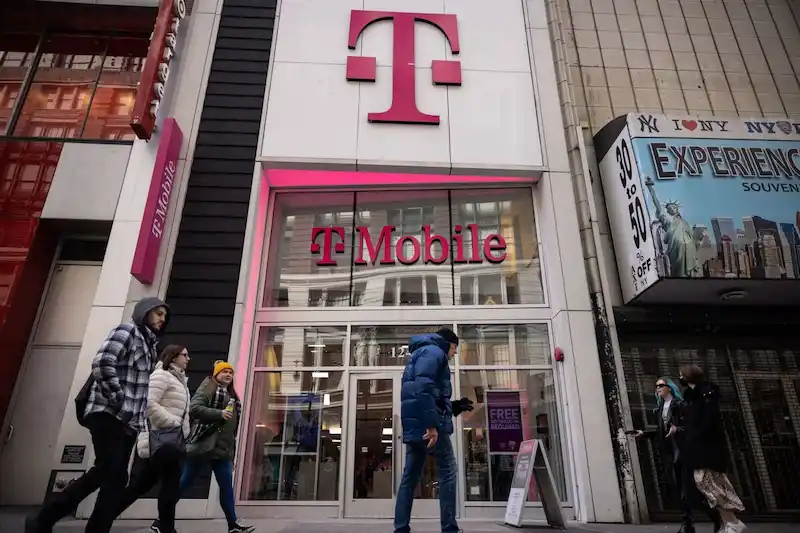


米国の大手モバイル ネットワーク オペレーターの 1 つである T-Mobile は、最近重大なシステム障害を経験し、機密性の高い顧客データの漏洩につながりました。 数人の T-Mobile ユーザーは、自分のアカウントにログインすると、オンライン ダッシュボードに他人の請求情報とアカウント情報が表示されているのを見つけたと報告しました。 これには、クレジット カード情報、自宅の住所、電話番号、口座残高などの詳細が含まれていました。
T-Mobile は顧客にサイバー攻撃や侵害が関与していないと保証しましたが、セキュリティ研究者と顧客は同様に、この内部問題の潜在的な影響について懸念を表明しました。 同社は、このインシデントは、計画された夜間の技術アップデート中に発生した一時的な不具合が原因であり、影響を受けた顧客は 100 社未満であると考えています。 Tモバイルは問題をすぐに解決し、支払いデータは隠蔽されていたと強調した。
T-Mobile のデータ侵害の歴史を考慮すると、この事件は警鐘を鳴らしました。 同社は過去に、数百万人の顧客の社会保障番号や運転免許証の詳細を含む個人情報がハッカーによって盗まれるという大規模なサイバーセキュリティ侵害に見舞われた。 Tモバイルはその後の集団訴訟で5億ドルの和解に達した。
この最近の不具合にはデータの盗難は含まれていませんでしたが、それでも懸念すべき問題であるとサイバーセキュリティの専門家は主張しています。 顧客が他人の機密情報にアクセスして閲覧できたという事実は、T-Mobile のデータ保護対策の有効性について疑問を引き起こします。 サイバーセキュリティ企業ソフォスのディレクター、チェスター・ウィズニフスキー氏は、今回の事件が多くの人に影響を与えなかったのは幸いだが、依然として内部問題に関連したリスクや顧客データが漏洩する可能性を浮き彫りにしていると指摘した。
この事件を受けて、T-Mobile の株価はわずかに下落しました。 ただし、同社は顧客のデータが安全であることを引き続き保証します。 この不具合に対処し、今後同様の事件が発生するのを防ぐための措置が講じられる可能性があります。
この事件は、業界に関係なく、すべての企業に顧客データのセキュリティを優先するよう思い出させるものとなっています。 データ侵害やシステムの不具合は、企業の評判を傷つけ、経済的損失をもたらし、顧客の不安を引き起こす可能性があります。 テクノロジーが進化し続ける中、企業は引き続き警戒し、機密性の高い顧客情報を保護するための強力なセキュリティ対策を積極的に導入する必要があります。