


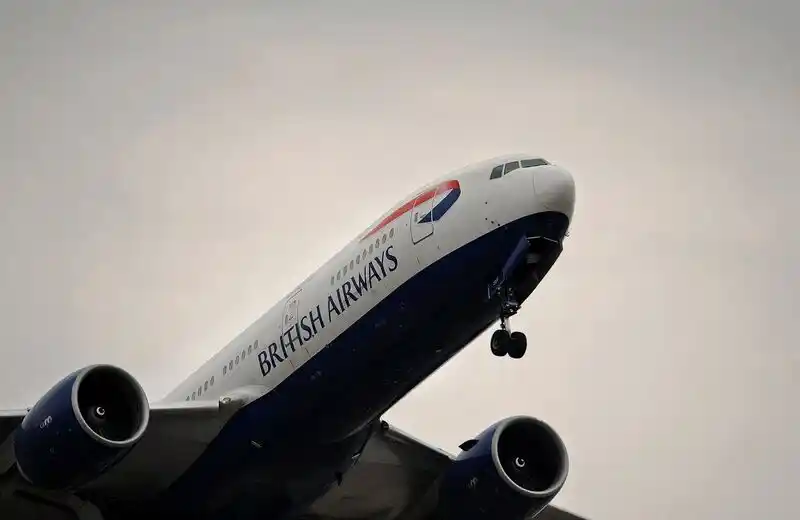


British Airways, Boots и BBC стали жертвами недавней хакерской кампании, направленной против их платежной системы Zellis. Кибератака, которая привела к возможному раскрытию личной информации, также затронула правительство Новой Шотландии. Эксперты по кибербезопасности предупредили, что тысячи компаний, особенно поставщиков платежных ведомостей, компаний, занимающихся информационными технологиями, и поставщиков медицинских услуг, использующих MOVEit, систему безопасной передачи файлов Progress Software Corp, могут стать жертвами той же уязвимости, которая использовалась в ходе атаки.
Сообщения предполагают, что эта уязвимость привела к краже файлов, загруженных компаниями на MOVEit, что привело к возможной утечке данных. С тех пор Progress выпустила патч для этой уязвимости. MOVEit обвинил уязвимости в продукте для безопасной передачи файлов, а не проблему с их программным обеспечением. Такие эксперты, как Аллан Лиска, старший аналитик разведки в Recorded Future Inc. , предупредили, что компании с уязвимыми серверами MOVEit могут стать мишенью для хакеров-преступников, требующих оплаты в криптовалюте, чтобы предотвратить загрузку украденных данных.
Эта уязвимость была предметом многочисленных предупреждений по безопасности со стороны государственных агентств по кибербезопасности, технологических компаний, таких как Microsoft и Mandiant, дочерней компании Alphabet Inc. Облако Google. Эксперты связывают взлом MOVEit с той же группой программ-вымогателей и хакеров-вымогателей, которые участвовали в атаках на продукты для безопасной передачи файлов Accellion и Fortra.
Технический директор Mandiant Чарльз Кармакал сообщил, что самое раннее наблюдение за взломом MOVEit произошло 27 мая. Ожидается, что преступники, ответственные за атаку, начнут обращаться к компаниям за выплатой в течение следующих четырех недель. Что касается масштабов ущерба, причиненного этой кибератакой, British Airways сообщила, что атака привела к раскрытию личной информации, принадлежащей сотрудникам, включая некоторые банковские реквизиты.
Компания Boots, в которой работает более 50 000 сотрудников, подтвердила, что их сотрудники также пострадали от атаки. Тем временем BBC подтвердила, что это была одна из фирм, атакованных Зеллисом. Правительство Новой Шотландии не раскрыло точную природу украденной информации, но подтвердило факт взлома. Атака, похоже, указывает на классическую атаку на цепочку поставок, которая одновременно нацелена на несколько компаний, хранящих конфиденциальную информацию о своих сотрудниках.
Эксперты предупредили, что пострадавшие фирмы должны срочно установить исправление безопасности, предлагаемое Progress, чтобы оставаться в безопасности. Эти атаки подчеркивают необходимость повышения кибербезопасности в решениях, используемых сторонними поставщиками, особенно в тех, которые обрабатывают конфиденциальные данные сотрудников.