


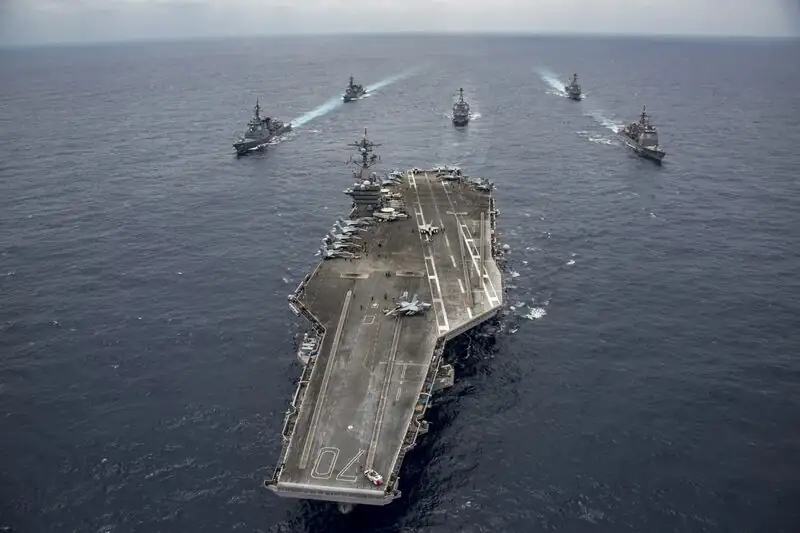


زعم خبراء الأمن السيبراني أن المتسللين الصينيين الذين ترعاهم الدولة مسؤولون عن اختراق البحرية الأمريكية كجزء من حملة أوسع تهدف إلى تعطيل الاتصالات في منطقة المحيط الهادئ استعدادًا لأزمة محتملة.
تم أيضًا اتهام مجموعة القرصنة ، المعروفة باسم Volt Typhoon ، باستهداف المؤسسات الحكومية والتصنيعية وتكنولوجيا المعلومات والاتصالات. وفقًا لمايكروسوفت ، تمكنت المجموعة من الوصول إلى أهداف في الولايات المتحدة وغوام ، والتي تعد موطنًا لمنشأة عسكرية أمريكية رئيسية في المحيط الهادئ.
قالت Microsoft إن لديها "ثقة متوسطة" في الخروقات التي تم تصميمها لقلب أنظمة الاتصال في حالة حدوث أزمة مستقبلية. وتأتي هذه الخطوة وسط مخاوف متزايدة من أن الصين تفكر في رد عسكري على مطالبتها بتايوان.
شاركت وكالات الاستخبارات من تحالف العيون الخمس ، الذي يضم الولايات المتحدة والمملكة المتحدة وأستراليا ونيوزيلندا وكندا ، مزيدًا من التفاصيل حول Volt Typhoon مع البحرية الأمريكية.
بينما تنفي الصين مزاعم القرصنة ، قال خبراء الأمن السيبراني إن المزاعم تقدم رؤى متجددة لمحاولات التخريب المحتملة من قبل المتسللين الصينيين ، المعروفين أكثر بسرقة الملكية الفكرية ووظائف التجسس.
على عكس الهجمات الروسية الموثقة على البنى التحتية الحيوية مثل اختراق شبكة الطاقة في أوكرانيا ، فإن الهجمات المزعومة من قبل Volt Typhoon تقدم رؤى نادرة حول جهود التخريب المحتملة من قبل قراصنة صينيين بالإضافة إلى سرقة حقوق الملكية الفكرية.
وفقًا لجون هولتكويست ، كبير المحللين في Mandiant Intelligence ، قد يكون هناك العديد من الأسباب التي تجعل الشركات الخاصة بحاجة إلى السبق في الدفاع عن نفسها ضد هؤلاء المتسللين. من الأهمية بمكان أن تشق عملية تبادل المعلومات الاستخبارية طريقها إلى القطاع الخاص للمساعدة في الدفاع عن الشبكات ، وإلا فلن تكون مجدية عمليًا.
لا يزال من غير الواضح سبب قرار Microsoft وتحالف العيون الخمس لفت الانتباه إلى المجموعة في الوقت الحالي. ومع ذلك ، يُعتقد أن إعطاء الشركات الخاصة السبق في الدفاع ضد Volt Typhoon هو إجراء وقائي مهم يجب اتخاذه قبل أي نزاع محتمل بين الصين والولايات المتحدة حول تايوان.