


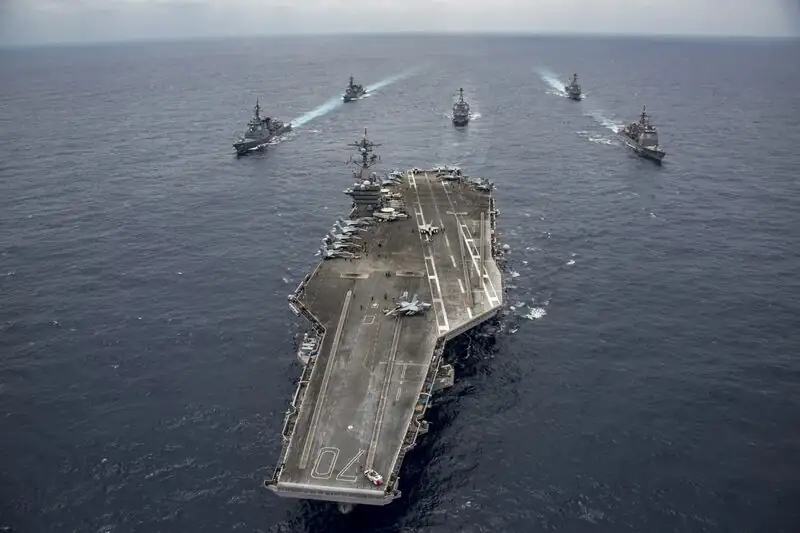


แฮ็กเกอร์ที่สนับสนุนโดยรัฐของจีนถูกกล่าวหาว่าเป็นผู้รับผิดชอบในการละเมิดกองทัพเรือสหรัฐฯ โดยเป็นส่วนหนึ่งของการรณรงค์ในวงกว้างที่มีเป้าหมายเพื่อรบกวนการสื่อสารในภูมิภาคแปซิฟิกเพื่อเตรียมพร้อมสำหรับวิกฤตที่อาจเกิดขึ้น ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์กล่าวอ้าง
กลุ่มแฮ็คที่รู้จักกันในชื่อ Volt Typhoon ยังถูกกล่าวหาว่ามีเป้าหมายที่รัฐบาล การผลิต ไอที และองค์กรด้านการสื่อสาร ตามข้อมูลของไมโครซอฟท์ กลุ่มนี้สามารถเข้าถึงเป้าหมายในสหรัฐอเมริกาและเกาะกวม ซึ่งเป็นที่ตั้งของฐานทัพที่สำคัญของสหรัฐในมหาสมุทรแปซิฟิก
Microsoft กล่าวว่ามี "ความมั่นใจในระดับปานกลาง" ว่าช่องโหว่นี้ออกแบบมาเพื่อยกระดับระบบการสื่อสารในกรณีที่เกิดวิกฤตในอนาคต ความเคลื่อนไหวดังกล่าวมีขึ้นท่ามกลางความหวาดกลัวที่เพิ่มขึ้นว่าจีนกำลังพิจารณาตอบโต้ทางทหารต่อการอ้างสิทธิ์ของไต้หวัน
หน่วยงานข่าวกรองจากพันธมิตร Five Eyes ซึ่งประกอบด้วยสหรัฐฯ สหราชอาณาจักร ออสเตรเลีย นิวซีแลนด์ และแคนาดา ได้แบ่งปันรายละเอียดเพิ่มเติมเกี่ยวกับพายุไต้ฝุ่น Volt กับกองทัพเรือสหรัฐฯ
แม้ว่าจีนจะปฏิเสธข้อกล่าวหาการแฮ็ก แต่ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์กล่าวว่าข้อกล่าวหาดังกล่าวนำเสนอข้อมูลเชิงลึกเกี่ยวกับความพยายามก่อวินาศกรรมที่อาจเกิดขึ้นโดยแฮ็กเกอร์ชาวจีน ซึ่งเป็นที่รู้จักในเรื่องการขโมยทรัพย์สินทางปัญญาและหน่วยสืบราชการลับ
ไม่เหมือนกับเอกสารการโจมตีของรัสเซียในโครงสร้างพื้นฐานที่สำคัญ เช่น การแฮ็กระบบไฟฟ้าในยูเครน การโจมตีที่ถูกกล่าวหาโดย Volt Typhoon ให้ข้อมูลเชิงลึกที่หายากเกี่ยวกับความพยายามก่อวินาศกรรมที่อาจเกิดขึ้นโดยแฮ็กเกอร์ชาวจีน นอกเหนือจากการขโมยทรัพย์สินทางปัญญาของพวกเขา
อ้างอิงจาก John Hultquist หัวหน้านักวิเคราะห์ของ Mandiant Intelligence อาจมีสาเหตุหลายประการที่บริษัทเอกชนจำเป็นต้องเริ่มต้นในการป้องกันตนเองจากแฮ็กเกอร์เหล่านี้ จำเป็นอย่างยิ่งที่การแบ่งปันข้อมูลข่าวกรองจะส่งไปถึงภาคเอกชนเพื่อช่วยในการปกป้องเครือข่าย มิฉะนั้นจะไร้ประโยชน์ในทางปฏิบัติ
ยังไม่ชัดเจนว่าทำไม Microsoft และพันธมิตร Five Eyes จึงตัดสินใจดึงความสนใจไปที่กลุ่มในขณะนี้ อย่างไรก็ตาม เชื่อกันว่าการให้ธุรกิจเอกชนเริ่มป้องกัน Volt Typhoon เป็นมาตรการป้องกันที่สำคัญซึ่งจำเป็นต้องดำเนินการก่อนที่ความขัดแย้งที่อาจเกิดขึ้นระหว่างจีนและสหรัฐฯ เกี่ยวกับไต้หวัน