


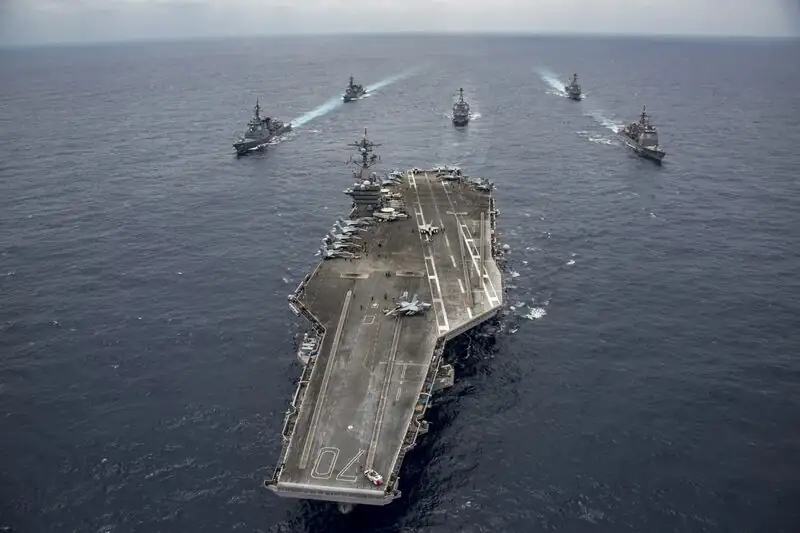


האקרים בחסות המדינה הסינית היו אחראים לכאורה להפרת הצי האמריקני כחלק ממסע פרסום רחב יותר שמטרתו לשבש את התקשורת באזור האוקיינוס השקט כהכנה למשבר פוטנציאלי, טענו מומחי אבטחת סייבר.
קבוצת הפריצה, הידועה בשם Volt Typhoon, הואשמה גם בכוונה לארגוני ממשלה, ייצור, IT ותקשורת. לפי מיקרוסופט, הקבוצה השיגה גישה למטרות בארה"ב ובגואם, שבה נמצא מתקן צבאי אמריקאי מרכזי באוקיינוס השקט.
מיקרוסופט אמרה שיש לה "אמון בינוני" שהפרות נועדו לשפר את מערכות התקשורת במקרה של משבר עתידי. המהלך מגיע על רקע החשש הגובר שסין שוקלת תגובה צבאית לתביעתה כלפי טייוואן.
סוכנויות מודיעין מברית Five Eyes, הכוללת את ארה"ב, בריטניה, אוסטרליה, ניו זילנד וקנדה, שיתפו פרטים נוספים על וולט טייפון עם הצי האמריקני.
בעוד שסין מכחישה את האשמות הפריצה, מומחי אבטחת סייבר אמרו שההאשמות מציעות תובנות מרעננות לגבי ניסיונות חבלה פוטנציאליים של האקרים סינים, הידועים יותר בגניבת קניין רוחני ובפונקציות ריגול.
בניגוד למתקפות הרוסיות המתועדות על תשתיות קריטיות כמו הפריצות לרשת החשמל באוקראינה, ההתקפות לכאורה של וולט טייפון מציעות תובנות נדירות לגבי מאמצי חבלה פוטנציאליים של האקרים סינים בנוסף לגניבת הקניין הרוחני שלהם
לפי ג'ון הולטקוויסט, אנליסט ראשי ב-Mandiant Intelligence, עשויות להיות סיבות מרובות מדוע חברות פרטיות צריכות התחלה בהגנה על עצמן מפני האקרים אלו. זה חיוני ששיתוף המודיעין יפנה את דרכו למגזר הפרטי כדי לסייע בהגנה על רשתות, אחרת זה כמעט חסר תועלת.
עדיין לא ברור מדוע מיקרוסופט וברית חמש העיניים החליטו למשוך תשומת לב לקבוצה כרגע. עם זאת, מאמינים כי מתן ראש לעסקים פרטיים בהגנה מפני וולט טייפון הוא אמצעי מניעה חשוב שיש לנקוט לפני כל סכסוך פוטנציאלי בין סין לארה"ב על טייוואן.